Kwetsbaarheidsscan of pentest: wat heeft uw bedrijf nodig?
Een kwetsbaarheidsscan en een pentest klinken gelijkaardig, maar doen iets heel anders. Het verschil in gewone taal, en wanneer u welke kiest.

Kort: Een kwetsbaarheidsscan is een automatische controle die bekende zwakke plekken opsomt. Een pentest gaat verder: een ethisch hacker probeert effectief binnen te raken en toont hoe ver een aanvaller geraakt. Een scan is goed om regelmatig te controleren, een pentest om te weten waar u echt staat.
“We hebben toch al een scan laten doen?” Die vraag horen we vaak. Een kwetsbaarheidsscan en een pentest klinken als twee namen voor hetzelfde, maar het verschil is groot. Een scan vertelt u welke deuren er misschien open staan. Een pentest gaat na of iemand er ook echt door naar binnen geraakt, en hoe ver.
Wat is een kwetsbaarheidsscan?
Een kwetsbaarheidsscan is een automatische controle. Software loopt uw systemen af en vergelijkt wat ze vindt met een lijst van bekende zwakke plekken: verouderde software, ontbrekende updates, poorten die openstaan, zwakke instellingen.
Sterk punt: snel, goedkoop en makkelijk te herhalen. Ideaal om regelmatig te controleren of er niets nieuws is opengezet.
Zwak punt: een scan denkt niet na. Hij vindt alleen wat al bekend is, en hij weet niet welke bevinding er echt toe doet. Het resultaat is vaak een lange lijst met honderden punten, van “kritiek” tot “informatief”. En hij ziet niet hoe een aanvaller drie kleine zwakheden combineert tot één grote.
Wat is een pentest?
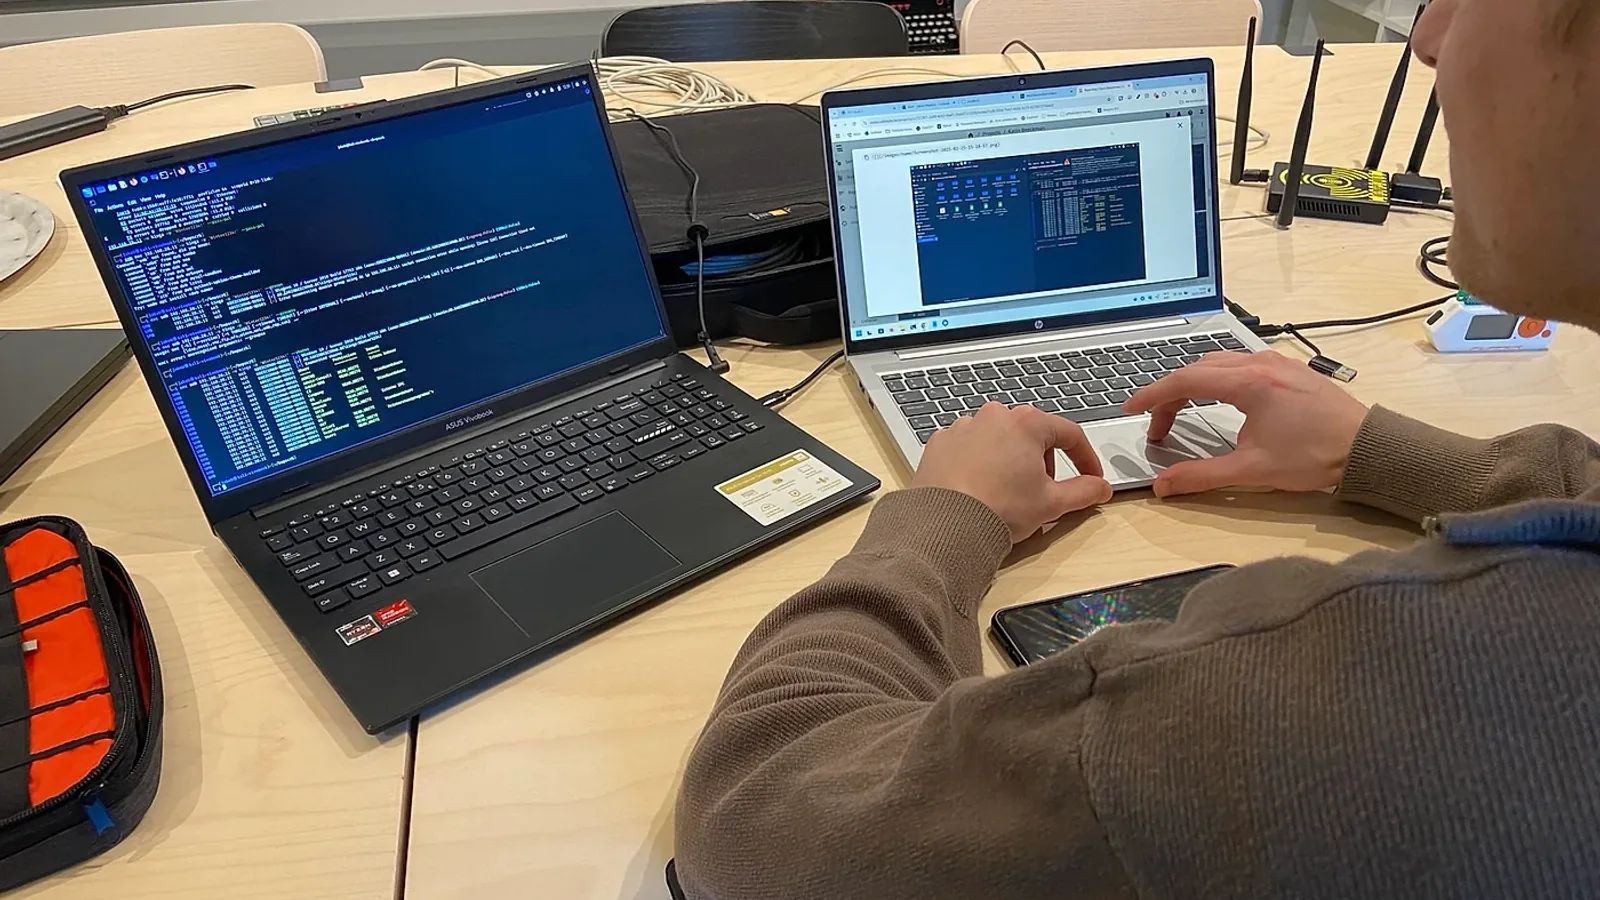
Bij een pentest, of penetratietest, gaat een ethisch hacker aan de slag zoals een echte aanvaller. Met uw toestemming en binnen afgesproken grenzen probeert hij effectief binnen te raken. Een scan kan daar een onderdeel van zijn, maar het echte werk is mensenwerk:
- zwakke plekken effectief misbruiken, om te bewijzen dat ze echt een probleem zijn;
- zwakheden combineren: een uitgelekt wachtwoord, een te ruime toegang en een vergeten server worden samen een weg naar uw belangrijkste gegevens;
- dingen vinden die geen scan vindt: fouten in de logica van een applicatie (zie de OWASP Top 10), te ruime rechten, medewerkers die een wachtwoord doorgeven aan de telefoon.
Sterk punt: u weet niet alleen wat er mis is, maar ook wat een aanvaller ermee kan doen, en wat u dus eerst oplost.
Zwak punt: het vraagt meer tijd en is duurder dan een scan. U doet het daarom niet elke maand.
Het verschil in één tabel
| Kwetsbaarheidsscan | Pentest | |
|---|---|---|
| Wie doet het? | Software | Ethisch hacker |
| Wat vindt het? | Bekende zwakke plekken | Wat een aanvaller echt kan bereiken |
| Combineert zwakheden? | Nee | Ja |
| Resultaat | Lange lijst bevindingen | Rapport met bewezen risico’s en prioriteiten |
| Hoe vaak? | Maandelijks of vaker | Jaarlijks, of na een grote wijziging |
Welke heeft u nodig?
Kies een kwetsbaarheidsscan als u regelmatig wil controleren of de basis in orde blijft: of updates geïnstalleerd zijn en of er niets per ongeluk is opengezet.
Kies een pentest als u wil weten hoe ver een aanvaller vandaag echt zou geraken. Bijvoorbeeld voor u een nieuwe webapplicatie lanceert, na een grote wijziging aan uw netwerk, als een klant of cyberverzekeraar erom vraagt, of gewoon omdat u het eens zeker wil weten.
Het beste is beide: een pentest om te weten waar u staat en wat u eerst aanpakt, en daarna regelmatig een scan om te bewaken dat het zo blijft.
Let op het woord “pentest”
Niet alles wat als pentest verkocht wordt, is er een. Een geautomatiseerde scan met een logo op het rapport is geen pentest. Vraag bij een offerte daarom altijd:
- Wie voert de test uit, en hoeveel dagen werk zit erin?
- Proberen jullie de bevindingen ook effectief te misbruiken?
- Krijg ik een rapport met prioriteiten, of een export uit een scanner?
- Overlopen jullie het resultaat samen met mij?
Bij Safebyte voert een ethisch hacker de pentest uit, en overlopen we het rapport samen met u. Twijfelt u wat u nodig heeft? Plan een vrijblijvend gesprek van 30 minuten en we bekijken het samen.
Maandelijkse cybersecurity-update
Nieuwe dreigingen, praktische tips en Safebyte-inzichten. Één keer per maand.
Bedankt! We houden u op de hoogte.